Après une cyberattaque, la première question n’est pas seulement “comment l’attaque est-elle arrivée ?”, mais surtout “combien de temps notre activité va-t-elle rester bloquée ?”. Pour une PME, quelques heures d’arrêt peuvent déjà suffire à désorganiser la production, retarder des livraisons, bloquer la relation client ou paralyser les équipes. Le vrai enjeu n’est donc pas uniquement la protection en amont, mais la capacité de cyber-résilience.
C’est là qu’intervient la stratégie de cyber-résilience : elle permet d’orchestrer la gestion de crise, de mener la remédiation technique et de restaurer l’activité de manière sécurisée.
Impact métier et financier : Ce que coûte l’arrêt de votre production
Une intrusion malveillante paralyse l’entreprise par étapes. Comprendre ces mécanismes permet de mieux anticiper les besoins de restauration :
- La suspension de la production : L’indisponibilité de l’ERP ou des outils de pilotage (MES) stoppe souvent net les lignes de production. Pour un acteur industriel, chaque journée d’arrêt entraîne un décalage de livraison difficile à rattraper.
- L’accès aux données opérationnelles
: La perte temporaire des bases de données clients,
des nomenclatures ou de la comptabilité immobilise les fonctions supports,
rendant toute action administrative ou commerciale complexe. - Les exigences de conformité : Avec NIS2, la résilience devient une obligation légale. La capacité à
démontrer une reprise d’activité sécurisée est désormais un critère de
sélection majeur pour les partenaires industriels. - Le coût de la remise en état : Sans protocole préétabli, la reconstruction des systèmes est un
processus chronophage et coûteux, mobilisant des ressources internes déjà
sollicitées par l’urgence de la situation.
Pourquoi vos sauvegardes classiques échouent lors d’un ransomware ?
Si de nombreuses organisations disposent de sauvegardes, le délai de redémarrage effectif reste souvent plus long que prévu. Plusieurs facteurs expliquent cette latence :
1. La vulnérabilité des sauvegardes traditionnelles : Les protocoles d’attaque actuels visent fréquemment l’effacement ou le chiffrement des sauvegardes locales. L’absence de sauvegardes immuables rend alors la restauration complexe, voire impossible sans aide extérieure.
2. Le manque d’outils d’investigation (EDR) : Restaurer sans avoir neutralisé la menace condamne la reprise. L’utilisation d’outils de détection (EDR) est indispensable pour identifier le patient zéro avant de relancer les services.
3. Le manque de définition des indicateurs RTO et RPO : Le RTO (Recovery Time
Objective) définit le temps d’arrêt acceptable, tandis que le RPO (Recovery Point Objective) fixe la perte de données tolérée. Sans ces objectifs clairs, les priorités de restauration sont difficiles à établir le jour J.
4. Le risque de réinfection lors de la restauration : Redémarrer rapidement est inutile si vous restaurez le malware avec vos données. Un bon plan de reprise prévoit une phase de vérification et de nettoyage avant de remettre les systèmes en production, afin d’éviter de réintroduire la menace.
Les bases d’une reprise d’activité rapide et fiable
La mise en place d’un dispositif de résilience efficace repose sur des choix d’infrastructure et de gouvernance réfléchis.
1. Des sauvegardes réellement exploitables
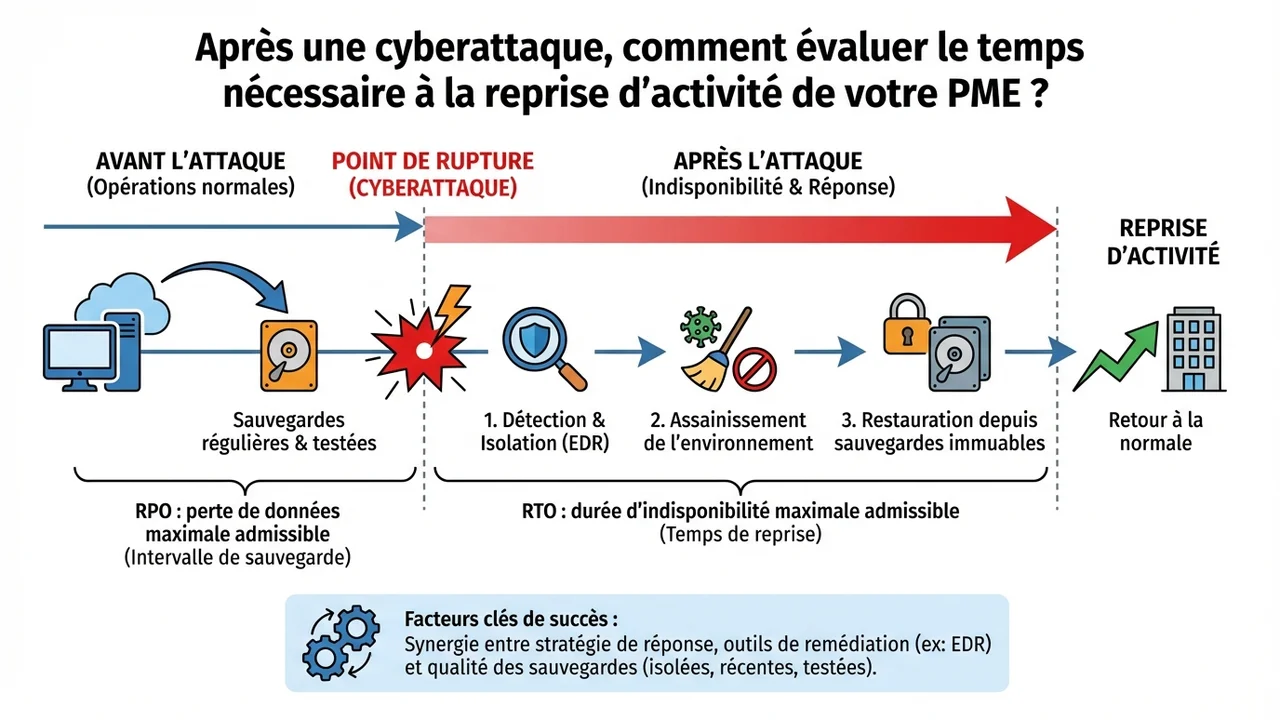
La première condition d’une reprise rapide, c’est de pouvoir restaurer les données et les outils essentiels sans perte majeure. Des sauvegardes existent souvent, mais elles ne sont pas toujours assez récentes, bien isolées ou testées. La rapidité de redémarrage ne dépend pas d’une bascule technique, mais du couplage entre des sauvegardes immuables et des outils de détection comme l’EDR, indispensables pour assainir l’environnement avant toute restauration.
Pour une PME, la vitesse de redémarrage dépend de la synergie entre la stratégie de réponse, les outils de remédiation et la qualité des sauvegardes mises en place en amont. Des acteurs comme Scalair proposent des solutions de sauvegarde sécurisée, conçues pour limiter l’arrêt d’activité en cas d’incident.
2. Un protocole de continuité d’activité clair et priorisé
Une PME ne peut pas tout relancer en même temps. Il faut définir à l’avance ce qui doit repartir en priorité : fichiers critiques, messagerie, ERP, accès aux équipes, outils de production ou relation client. Sans ordre de reprise, l’arrêt dure plus longtemps et coûte plus cher.
3. Une organisation prête à agir
La technique seule ne suffit pas. En cas d’attaque, chacun doit savoir quoi faire : qui pilote la situation, qui prend les décisions, qui contacte les prestataires et qui informe les équipes. Une reprise efficace repose autant sur l’anticipation que sur les outils.
Méthodologie : Sécuriser votre chaîne de valeur
Une démarche de sécurisation progressive permet de renforcer la continuité d’activité sans complexifier inutilement les processus :
1. Prioriser les actifs critiques : Identifier les applications dont l’arrêt est le plus préjudiciable à la survie de l’entreprise pour concentrer les efforts de reprise sur ce périmètre.
2. Sécuriser l’externalisation : Vérifier que les copies de sécurité sont géographiquement distinctes et protégées contre les accès non autorisés.
3. Simuler pour mesurer : Pratiquer des exercices de restauration « à blanc » est le seul moyen de connaître le temps réel nécessaire au retour à la normale.
4. Définir la gouvernance de crise : Clarifier les rôles (décideurs, communicants, techniciens) permet d’éviter l’improvisation et de gagner en efficacité lors du redémarrage.
Conclusion
La cybersécurité ne se limite pas à la prévention ; elle englobe la capacité de l’entreprise à rebondir. La reprise d’activité après cyberattaque n’est pas une simple procédure technique, mais un levier de pérennité. En optant pour un dispositif fiable, souverain et managé par des experts, les dirigeants d’ETI et de PME transforment une vulnérabilité potentielle en un gage de sérieux et de stabilité vis-à-vis de leur écosystème.