À mesure que la vie numérique s’étend dans tous les domaines, la sécurité des comptes en ligne devient un enjeu majeur pour les particuliers comme pour les entreprises. Les vols de données, les usurpations d’identité et les escroqueries en ligne se multiplient à un rythme soutenu, rendant essentielle la mise en place d’une protection renforcée. La double authentification, souvent abrégée 2FA, constitue aujourd’hui une barrière complémentaire face à ces menaces.
Ce mécanisme ajoute une couche de vérification qui réduit drastiquement le risque d’accès non autorisé, protégeant ainsi les informations personnelles et financières des utilisateurs. Elle joue un rôle particulièrement déterminant dans les environnements où circulent fréquemment des transactions sensibles.
Pourquoi la double authentification est-elle devenue indispensable
Les plateformes numériques où transitent des flux financiers rapides offrent un terrain d’expérimentation riche pour la sécurité, comme le démontre l’univers du casino en ligne fiable, où l’identification des joueurs, la vérification KYC et la transparence des paiements occupent une place centrale. L’application rigoureuse de la double authentification dans ces environnements protège non seulement les portefeuilles virtuels et les taux de retour (RTP), mais contribue aussi à renforcer la confiance entre opérateurs et utilisateurs.
Les opérateurs qui déploient des interfaces fluides et des systèmes d’authentification à deux facteurs constatent une réduction des fraudes et des connexions suspectes. Ces pratiques inspirent d’autres secteurs numériques : la banque, le commerce électronique ou encore les marchés de cryptomonnaies y trouvent un modèle robuste de gestion des identités et des flux d’accès.
Les différents types de double authentification

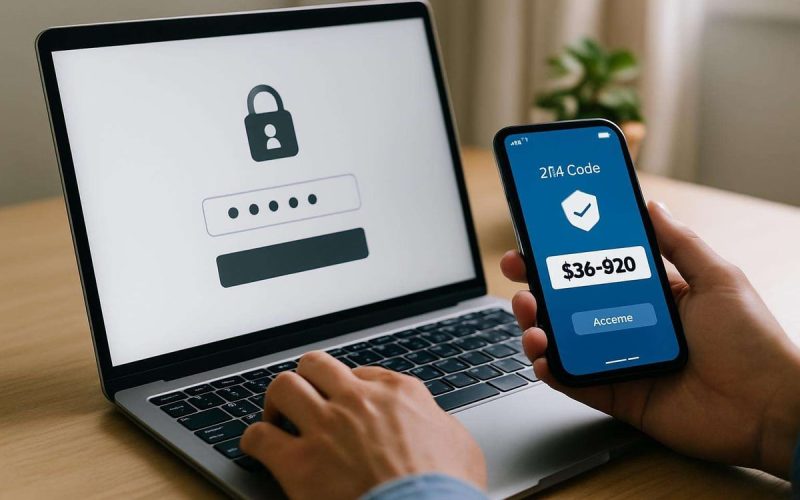
Plusieurs formes de double authentification coexistent selon le niveau de sensibilité du service. La plus courante repose sur l’envoi d’un code temporaire par SMS ou par e-mail après la saisie du mot de passe.
Ce mode, bien que pratique, dépend de la disponibilité du réseau et peut être intercepté si le terminal est compromis. Une méthode plus sûre consiste à utiliser une application d’authentification, générant des codes à durée très limitée, indépendants de la connexion mobile ou Internet.
Certains services vont plus loin en intégrant des clés physiques de sécurité, souvent reliées par USB ou NFC, qui garantissent une résistance accrue face aux attaques par phishing. D’autres solutions biométriques, comme la reconnaissance faciale ou l’empreinte digitale, sont également adoptées lorsque le terminal le permet, combinant confort d’usage et fiabilité renforcée.
Configurer la double authentification étape par étape
L’activation de la double authentification varie légèrement selon les plateformes, mais le principe demeure similaire. Dans la plupart des cas, il faut accéder aux paramètres de sécurité du compte, localiser la section dédiée à l’authentification, puis choisir le second facteur de vérification souhaité. Le service demande ensuite de confirmer ce choix en scannant un code QR ou en saisissant une clé unique fournie.
Une étape de secours permet généralement de télécharger des codes de récupération, utiles en cas de perte du téléphone ou de verrouillage du compte. Il est vivement recommandé de conserver ces codes dans un lieu sécurisé, séparé de tout appareil connecté. Sur les services professionnels, les responsables informatiques peuvent imposer une politique centralisée de double authentification, assurant une cohérence de protection pour l’ensemble des employés et limitant le risque de failles humaines.
Les avantages concrets pour la protection des données
L’apport principal de la double authentification réside dans la réduction statistiquement mesurable des intrusions. En fournissant un élément supplémentaire de vérification, cette mesure rend pratiquement inutiles les listes de mots de passe volées sur le web.
Les attaques par hameçonnage voient leur efficacité s’effondrer, car un mot de passe ne suffit plus à pénétrer le compte. Les entreprises qui généralisent la 2FA enregistrent aussi une baisse significative des tentatives de fraude interne et des litiges clients liés à des connexions suspectes.
Pour l’utilisateur individuel, ce dispositif se traduit par un contrôle accru de ses données, notamment sur les services sensibles comme les applications bancaires, les réseaux sociaux ou les plateformes de cloud. La perception d’une meilleure sécurité favorise également un climat de confiance qui nourrit la fidélisation des utilisateurs et améliore la réputation des services concernés.
Les défis d’usage et l’équilibre entre sécurité et confort
Si la double authentification renforce indéniablement la sécurité, son adoption soulève parfois des résistances liées à la simplicité d’usage. Certains utilisateurs craignent de compliquer leurs connexions quotidiennes ou redoutent la perte du second facteur, surtout lorsqu’il repose sur un téléphone personnel.
Les fournisseurs de services cherchent donc un compromis entre rigueur et commodité. L’expérience utilisateur reste au centre de cette réflexion, avec des options telles que la mémorisation temporaire sur appareil de confiance ou l’authentification en un seul clic via des applications dédiées.
Des protocoles ouverts, comme FIDO2, contribuent à standardiser les pratiques et à fluidifier les interactions, évitant la multiplication des codes tout en maintenant un haut niveau de sécurité. Cette recherche de simplicité est essentielle pour élargir l’adoption à un public moins technophile.
Perspectives d’évolution et intégration dans l’écosystème numérique
La double authentification s’inscrit aujourd’hui dans un mouvement plus vaste de sécurisation des identités numériques. Avec l’émergence des portefeuilles d’identité souveraine et des cadres européens tels que eIDAS, la vérification multi-facteurs devient une norme transversale, intégrée à tous les niveaux des interactions en ligne. Certaines de ces solutions s’appuient sur la blockchain au service de la sécurité numérique.
À terme, les dispositifs physiques ou logiciels pourraient céder la place à des identifiants persistants, contrôlés par l’utilisateur et validés par des autorités certifiées.
Cette évolution vise à unifier les accès entre services publics, banques, entreprises et divertissement en ligne, tout en maintenant un haut degré de confidentialité. Pour les acteurs du numérique, la capacité à offrir une expérience d’authentification fluide et sécurisée sera un marqueur décisif de crédibilité. La double authentification, loin d’être un simple paramètre technique, se révèle déjà une composante structurelle de la confiance numérique contemporaine.